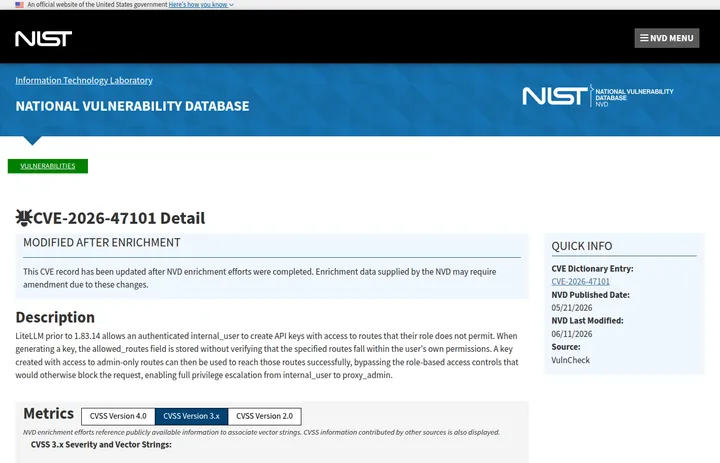
LiteLLM CVE: как пользователь захватывает AI-шлюз
Три LiteLLM CVE дают пользователю с низкими правами путь к proxy_admin и RCE. Разбираем риск для LLM-шлюза, ключей, callbacks и AI-агентов.
Архив всех последних публикаций Toolarium без дублирования главной страницы.